Security Groups
Security group je sada firewall pravidel, která určuje, jaký provoz smí k serveru přijít (INGRESS) a odejít (EGRESS). Skupina se přiřazuje serverům nebo portům. V rozhraní nese oblast nadpis Security policy.
Security group je stavový firewall: když pravidlo povolí příchozí spojení (například SSH na port 22), odpověď serveru projde automaticky bez dalšího odchozího pravidla. Pravidla se sčítají — server s více skupinami povolí provoz, který povoluje kterákoli z nich. Co žádné pravidlo nepovoluje, je zakázané.
Otevřete v levém menu: Network → Network → oblast 03 Security Groups.
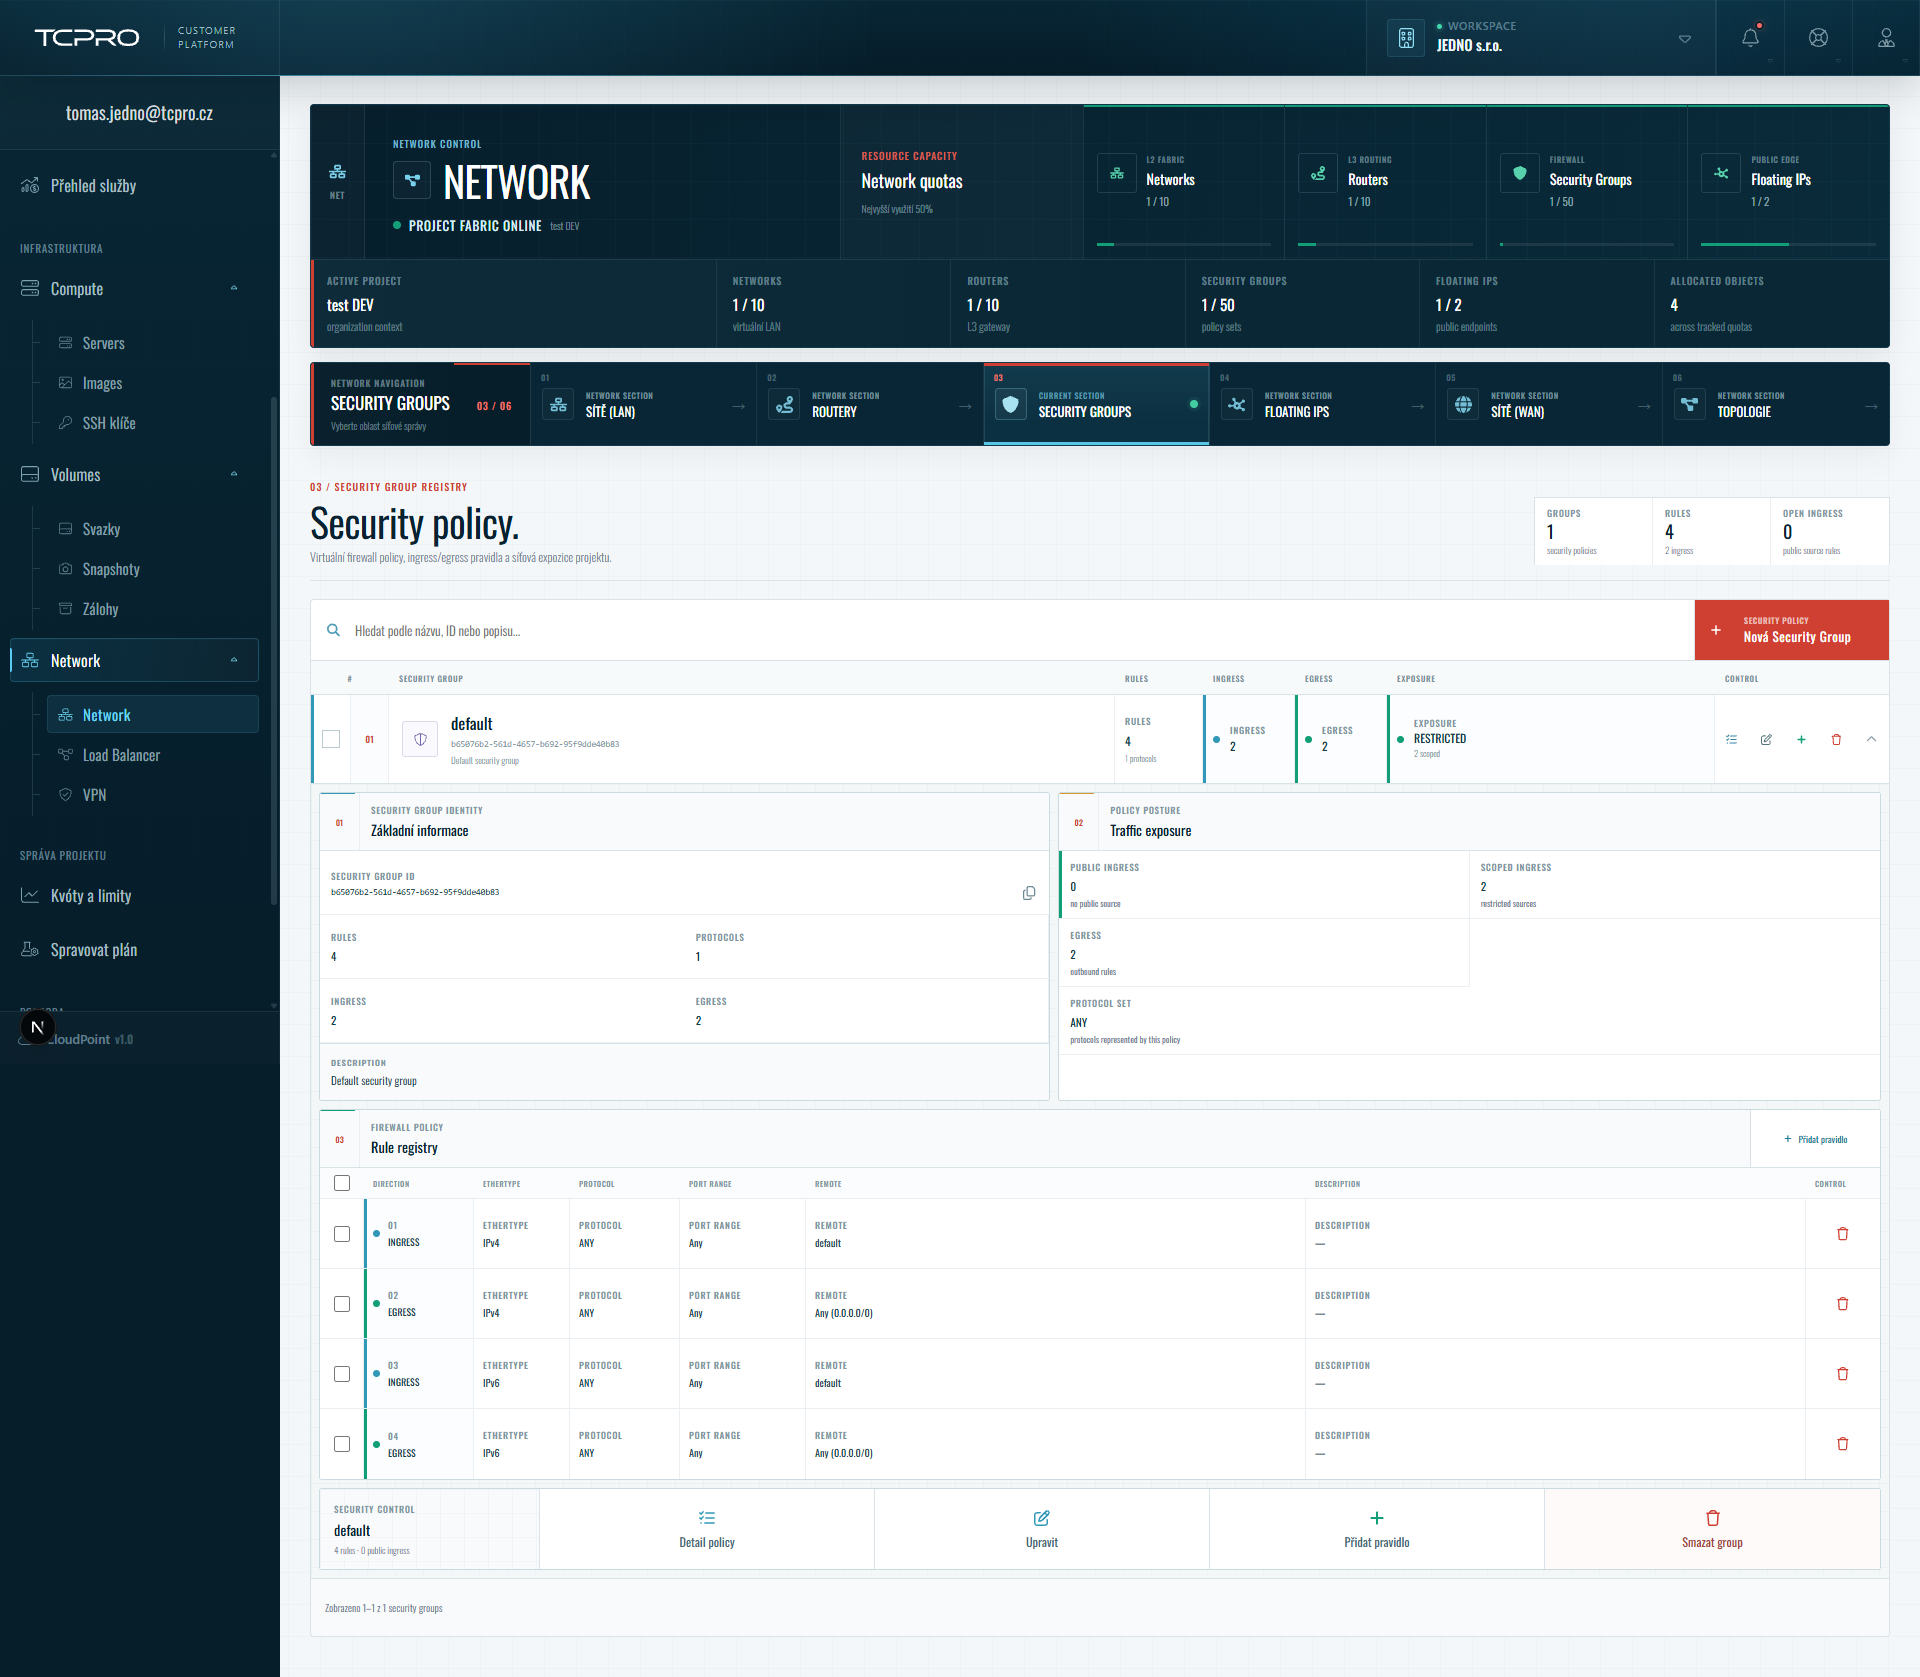
Seznam skupin
Vpravo nahoře jsou počty skupin, pravidel a pravidel otevřených z internetu (OPEN INGRESS). Nad seznamem je vyhledávání a tlačítko Nová Security Group.
| Sloupec | Význam |
|---|---|
| SECURITY GROUP | Název, ID a popis. |
| RULES | Počet pravidel a protokolů. |
| INGRESS / EGRESS | Počet příchozích a odchozích pravidel. |
| EXPOSURE | RESTRICTED — žádné příchozí pravidlo není otevřené z internetu. |
| CONTROL | Rychlé operace; šipka rozbalí detail. |
Detail skupiny
| Část | Obsah |
|---|---|
| 01 Základní informace | ID, počty pravidel, protokolů, ingress a egress pravidel, popis. |
| 02 Traffic exposure | PUBLIC INGRESS (pravidla otevřená z internetu), SCOPED INGRESS (omezená na konkrétní zdroje), EGRESS a PROTOCOL SET. |
| 03 Rule registry | Seznam pravidel. Tlačítko Přidat pravidlo, u pravidla ikona smazání. |
Každé pravidlo má DIRECTION, ETHERTYPE (IPv4 / IPv6), PROTOCOL, PORT RANGE, REMOTE (zdroj nebo cíl) a DESCRIPTION.
Výchozí skupina default
Každý projekt má skupinu default se čtyřmi pravidly:
| Směr | Ethertype | Protokol | Porty | Remote |
|---|---|---|---|---|
| INGRESS | IPv4 | ANY | Any | default |
| EGRESS | IPv4 | ANY | Any | Any (0.0.0.0/0) |
| INGRESS | IPv6 | ANY | Any | default |
| EGRESS | IPv6 | ANY | Any | Any (0.0.0.0/0) |
Povoluje veškerý odchozí provoz a příchozí provoz jen od serverů ve stejné skupině.
Pro SSH, HTTP nebo RDP z internetu musíte přidat příchozí pravidlo — viz příklady níže a návod Server dostupný z internetu.
Přidání pravidla
-
Rozbalte skupinu a klikněte na Přidat pravidlo.
-
V okně Přidat pravidlo – název skupiny vyplňte:
Pole Obsah RULE TEMPLATE Šablona pravidla: SSH, HTTP, HTTPS, RDP, nebo vlastní Custom TCP / UDP / ICMP Rule (výchozí Custom TCP Rule). Šablona předvyplní protokol a port. DIRECTION Ingress (příchozí, výchozí), nebo Egress (odchozí). ETHER TYPE IPv4 (výchozí), nebo IPv6. DESCRIPTION Popis pravidla (nepovinné). OPEN PORT Port (jeden port), nebo rozsah portů, a jeho hodnota. REMOTE (CIDR) Zdrojový rozsah adres, výchozí 0.0.0.0/0(odkudkoli). -
Klikněte na PŘIDAT PRAVIDLO.
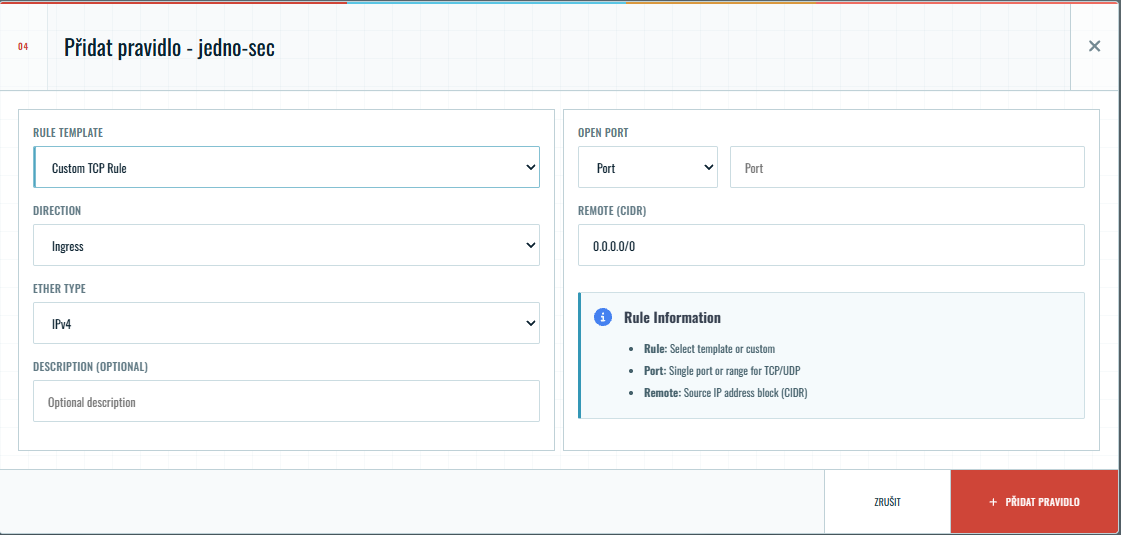
Seznam šablon v poli RULE TEMPLATE je převzatý z předchozí verze rozhraní. — ověřit s vývojem
Časté příklady pravidel
| Účel | Směr | Protokol | Port | Remote |
|---|---|---|---|---|
| SSH | INGRESS | TCP | 22 | IP adresa vaší firmy (případně 0.0.0.0/0) |
| HTTP | INGRESS | TCP | 80 | 0.0.0.0/0 |
| HTTPS | INGRESS | TCP | 443 | 0.0.0.0/0 |
| RDP (Windows) | INGRESS | TCP | 3389 | vaše IP adresa |
| Databáze jen z aplikačních serverů | INGRESS | TCP | 5432 | security group web |
| Ping | INGRESS | ICMP | — | dle potřeby |
Místo 0.0.0.0/0 povolte SSH a RDP jen z IP adres vaší organizace. Snížíte
riziko útoků hrubou silou.
Remote může být rozsah adres (CIDR), nebo jiná security group. Pravidlo
s remote web povolí provoz ze všech serverů ve skupině web bez ohledu na
jejich IP adresy — hodí se pro komunikaci mezi vrstvami aplikace.
Zda formulář Přidat pravidlo nabízí jako remote i security group, nebo jen CIDR. — ověřit s vývojem
Operace se skupinou
Panel SECURITY CONTROL:
| Operace | Co dělá |
|---|---|
| Detail policy | Úplný detail skupiny. |
| Upravit | Změna názvu a popisu. |
| Přidat pravidlo | Nové firewall pravidlo. |
| Smazat group | Odstraní skupinu. |
Vytvoření skupiny
- Klikněte na Nová Security Group.
- Vyplňte NÁZEV (povinný) a POPIS (nepovinný).
- Klikněte na VYTVOŘIT.
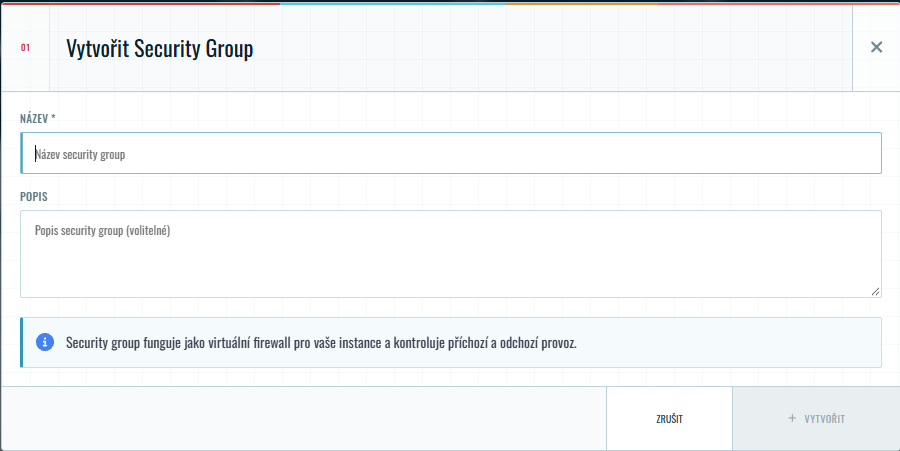
Pravidla do nové skupiny přidáte podle postupu výše.
Skupinu lze smazat, jen když není přiřazená žádnému serveru ani použitá jako
remote v pravidle jiné skupiny. Skupinu default smazat nelze.
Zda nová skupina obsahuje výchozí odchozí (egress) pravidla, jak je běžné v OpenStacku. — ověřit s vývojem
Skupiny se přiřazují serverům při vytváření nebo později v Správě serveru → Network.