VPN
VPN propojí privátní síť CloudPoint projektu se vzdálenou sítí (například kanceláří nebo jiným datacentrem) šifrovaným tunelem IPsec site-to-site. V rozhraní nese stránka nadpis Privátní propojení bez kompromisů.
Otevřete v levém menu: Network → VPN.
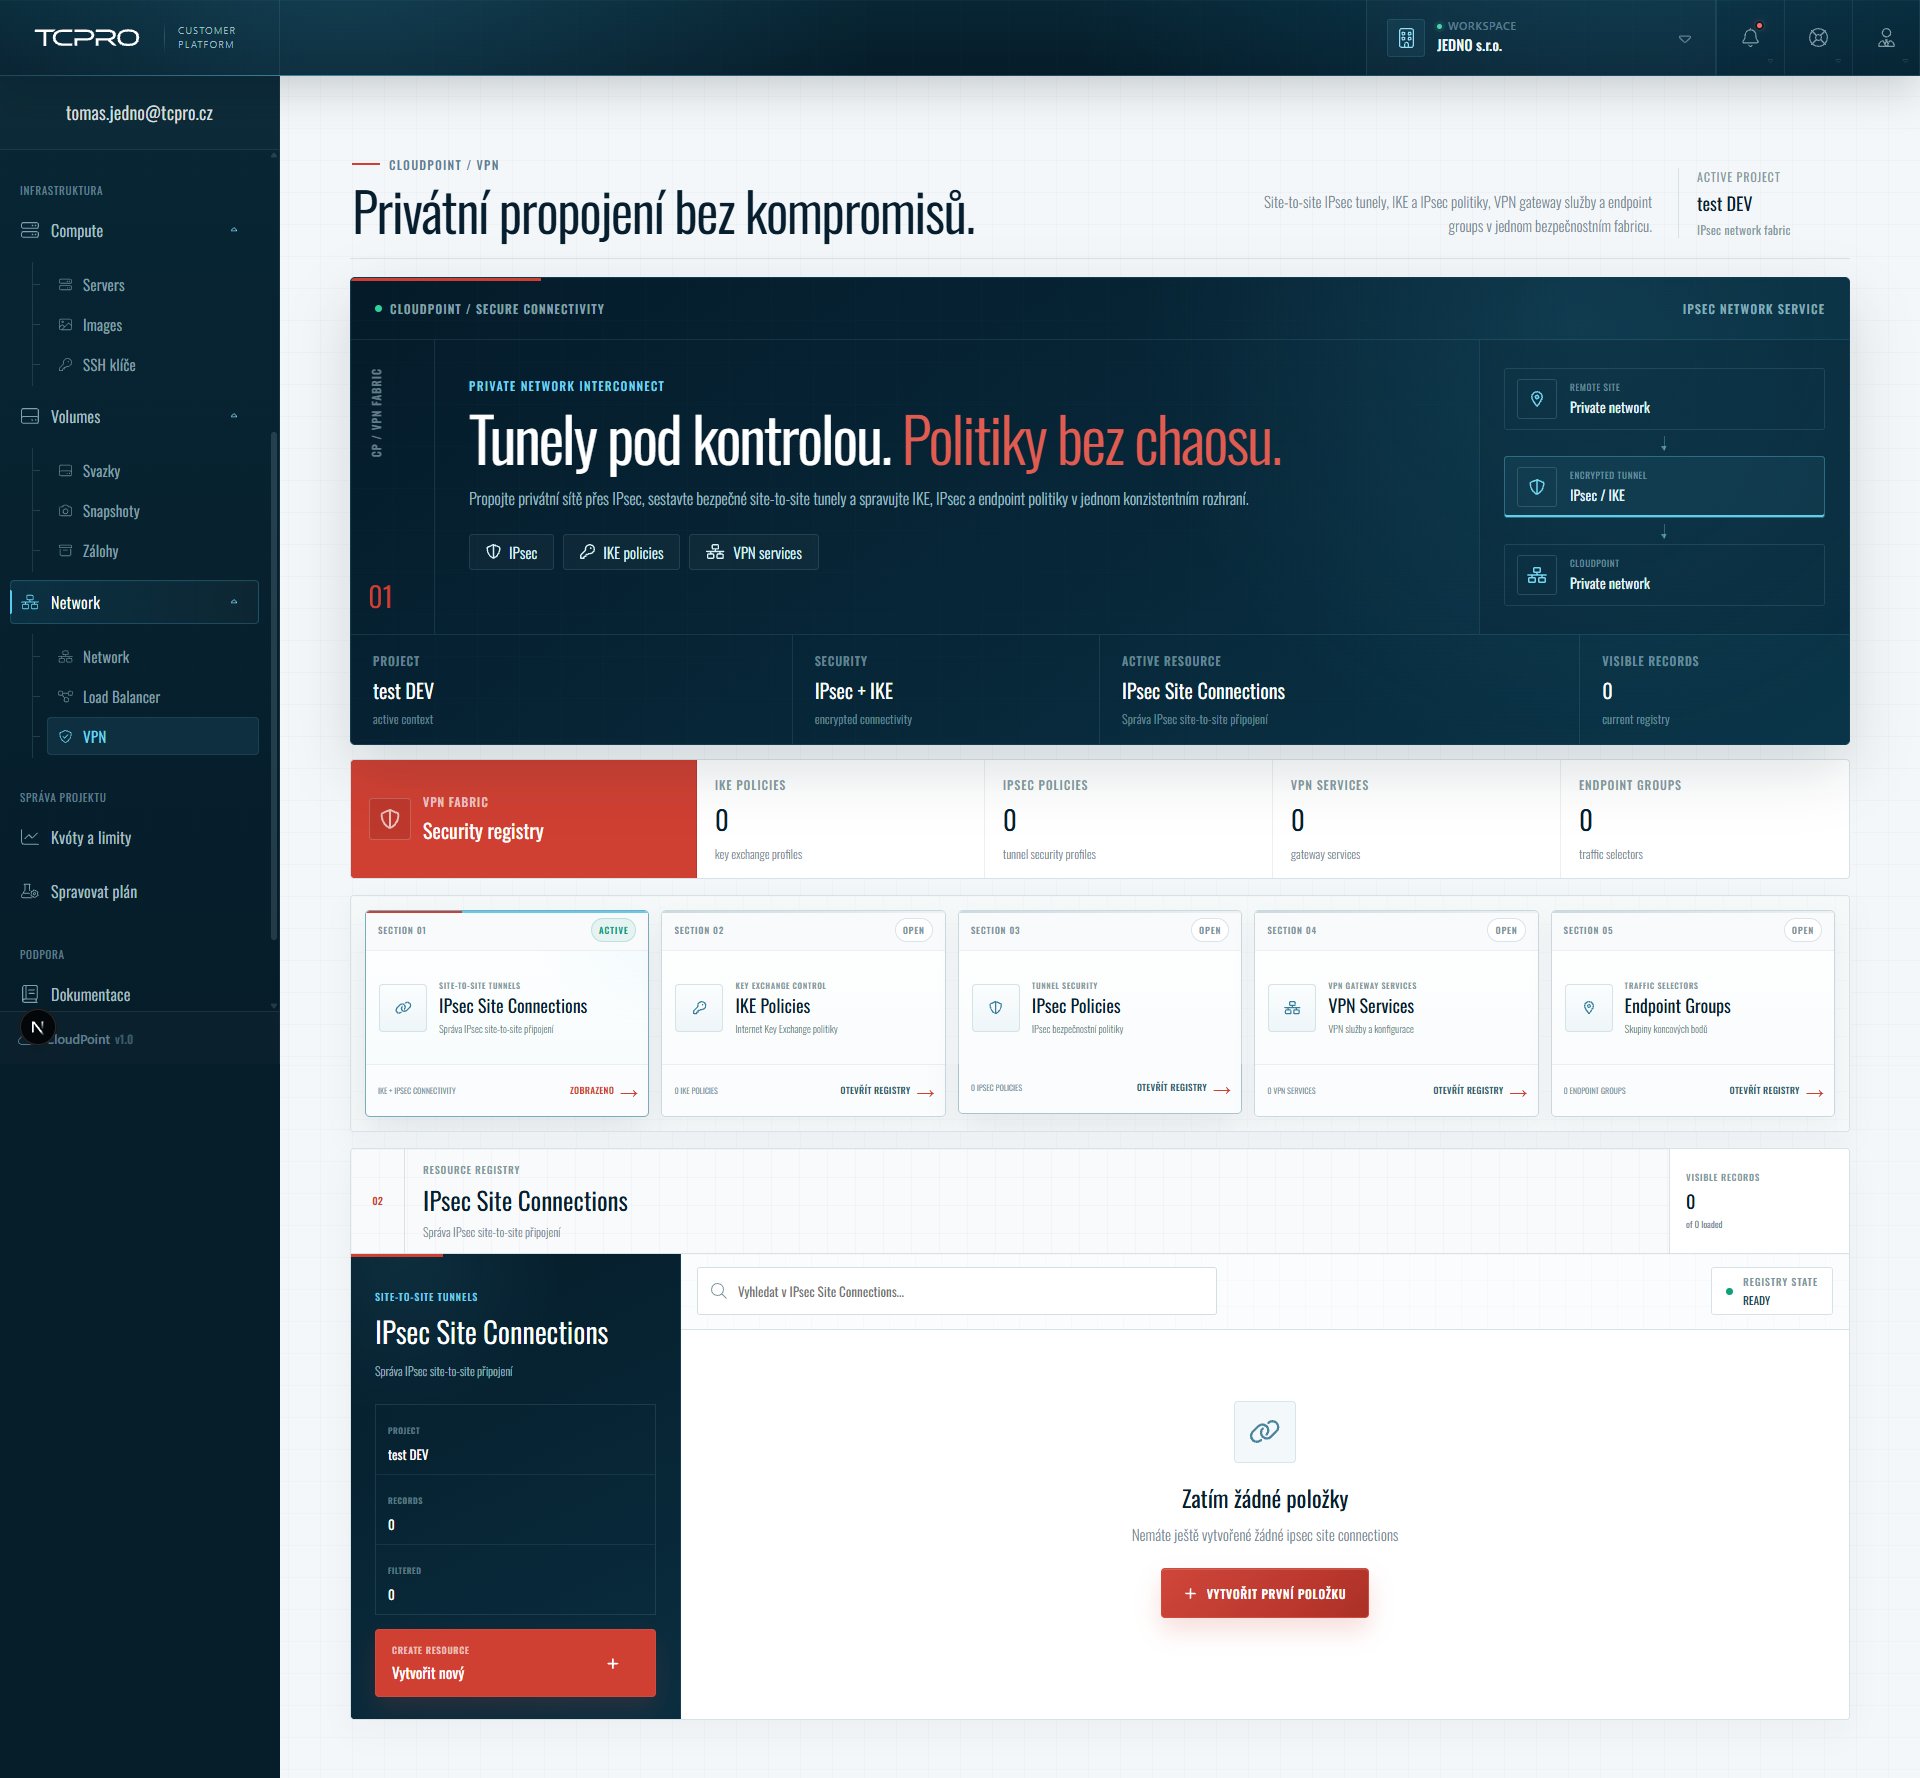
CloudPoint nepodporuje dynamické IPsec peery. Obě strany tunelu musí mít veřejnou IP adresu — přímo na rozhraní, nebo přes statický NAT 1:1. Na straně CloudPointu je to externí adresa routeru (viz Routery).
Části VPN
Řádek Security registry ukazuje počty objektů. Pět dlaždic přepíná mezi registry; tlačítko OTEVŘÍT REGISTRY zobrazí jejich obsah.
| # | Registr | Obsah |
|---|---|---|
| 01 | IPsec Site Connections | Samotné site-to-site tunely. |
| 02 | IKE Policies | Parametry výměny klíčů (Internet Key Exchange). |
| 03 | IPsec Policies | Parametry šifrování tunelu. |
| 04 | VPN Services | VPN služba navázaná na router projektu. |
| 05 | Endpoint Groups | Skupiny koncových bodů — lokální subnety a vzdálené rozsahy. |
Každý registr má vyhledávání a tlačítko Vytvořit nový (v prázdném stavu VYTVOŘIT PRVNÍ POLOŽKU).
Postup vytvoření tunelu
Tunel (site connection) se skládá z ostatních objektů, proto je vytvořte v tomto pořadí. Podrobný příklad je v návodu Site-to-site VPN.
- IKE Policy a IPsec Policy — parametry musí odpovídat nastavení protistrany.
- VPN Service — na routeru, který má připojenou privátní síť.
- Endpoint Groups — lokální subnet(y) projektu a vzdálené rozsahy protistrany.
- IPsec Site Connection — spojí vše dohromady.
Uložení nové konfigurace restartuje VPN službu. Restart odpojí a znovu naváže všechna VPN spojení projektu.
Referenční parametry
Hodnoty podporované platformou. Výchozí volba je zvýrazněná tam, kde ji uvádí OpenStack.
IKE Policy (1. fáze)
| Pole | Hodnoty |
|---|---|
| Authorization algorithm | sha1, sha256, sha384, sha512 |
| Encryption algorithm | 3des, aes-128, aes-192, aes-256 |
| IKE version | v1, v2 |
| Lifetime | v sekundách, výchozí 3600, minimum 60 |
| PFS | group2 (1024 b), group5 (1536 b), group14 (2048 b, doporučeno) |
| Phase 1 negotiation mode | main, aggressive |
IPsec Policy (2. fáze)
| Pole | Hodnoty |
|---|---|
| Authorization algorithm | sha1, sha256, sha384, sha512 |
| Encapsulation mode | tunnel, transport |
| Encryption algorithm | 3des, aes-128, aes-192, aes-256 |
| Lifetime | v sekundách, výchozí 3600, minimum 60 |
| PFS | group2, group5, group14 (doporučeno) |
| Transform protocol | esp, ah, ah-esp |
IKE v2, aes-256, sha256, PFS group14, mode tunnel, protokol esp.
3des a sha1 používejte jen tam, kde protistrana nic jiného nepodporuje.
VPN Service
| Pole | Obsah |
|---|---|
| Name, Description | Název a popis. |
| Router | Router projektu s připojením do WAN. |
| Subnet | Nepoužívejte — zastaralé pole; lokální sítě se zadávají přes Endpoint Groups. |
Endpoint Group
| Typ | Použití |
|---|---|
Subnet | Lokální subnety projektu (Local System Subnets). |
CIDR | Vzdálené rozsahy protistrany (External System CIDRs), například 192.0.2.0/24. |
IPsec Site Connection
| Pole | Obsah |
|---|---|
| VPN service | Služba z kroku 2. |
| Endpoint group for local subnet(s) | Skupina typu Subnet. |
| IKE policy, IPsec policy | Politiky z kroku 1. |
| Peer gateway | Veřejná IPv4/IPv6 adresa nebo FQDN protistrany. |
| Peer ID | Identifikátor protistrany, obvykle stejný jako peer gateway. |
| Endpoint group for remote peer CIDR(s) | Skupina typu CIDR. |
| Pre-Shared Key | Sdílený klíč — stejný na obou stranách. |
| MTU | Výchozí 1500. |
| Dead peer detection | Akce hold, clear, disabled, restart, restart-by-peer; interval výchozí 30 s, timeout výchozí 120 s (interval musí být menší než timeout). |
| Initiator state | bi-directional (výchozí), nebo response-only. |
Parametry jsou převzaté z původní dokumentace CloudPointu (OpenStack Horizon). Formuláře VPN v Portálu nejsou nasnímané — názvy polí se mohou lišit. — ověřit s vývojem