Knihovna SSH klíčů
SSH klíč nahrazuje heslo při přihlašování k serverům. Do knihovny se ukládá pouze veřejná část klíče; soukromá zůstává na vašem počítači.
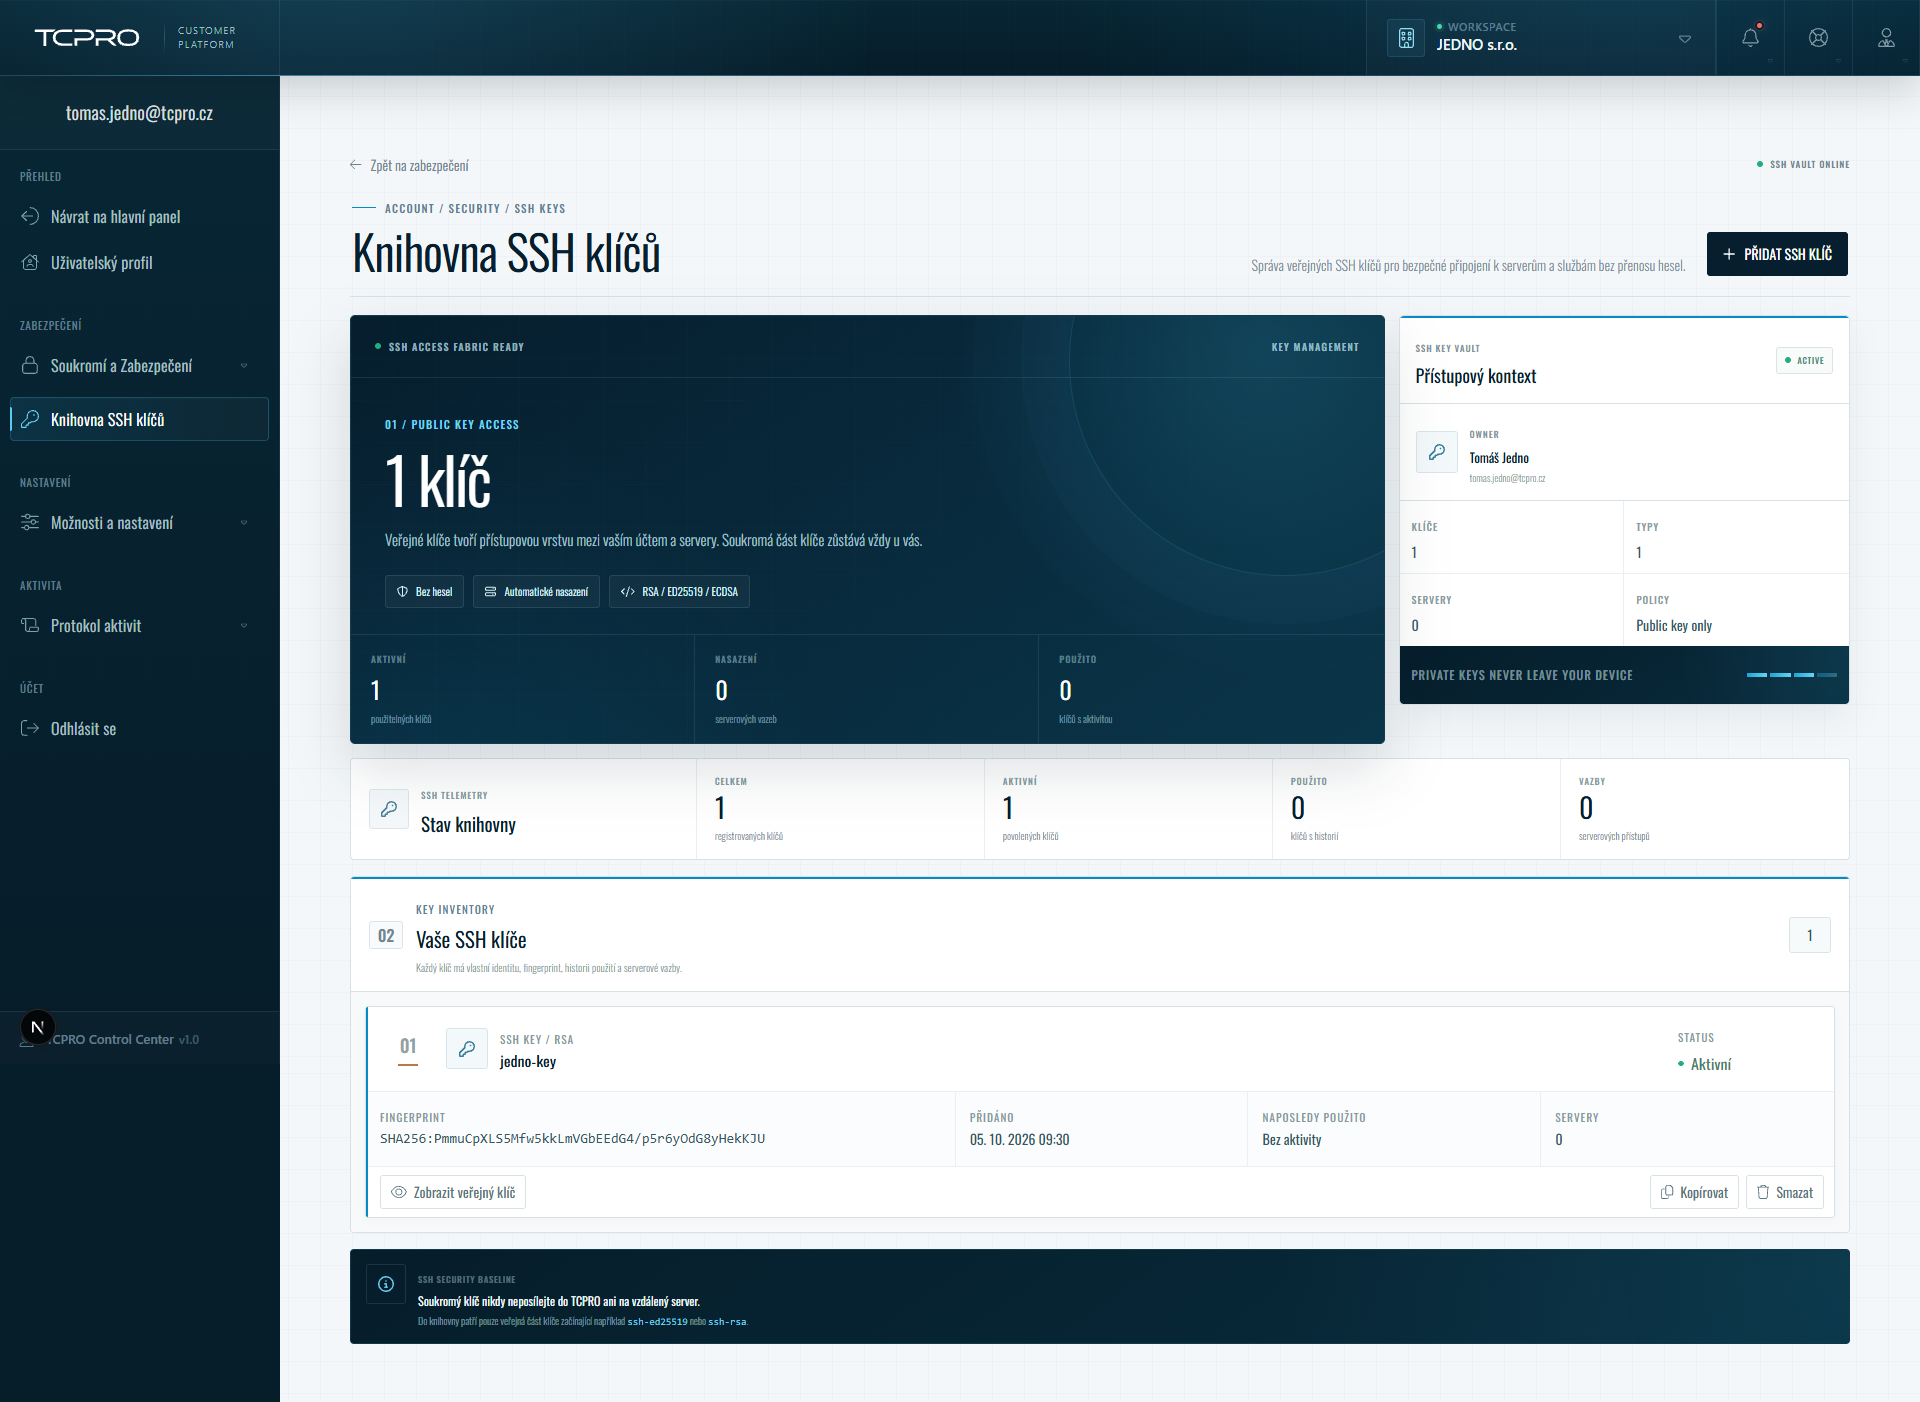
Otevřete přes Knihovna SSH klíčů v levém menu Správy účtu (skupina ZABEZPEČENÍ).
Jak SSH klíč funguje
Klíč je pár dvou souborů. Veřejnou část vložíte do knihovny a Portál ji nasadí na server. Soukromou částí se pak váš SSH klient prokazuje. Server heslo nezná a nepotřebuje.
Knihovna přijímá klíče ve formátech RSA, Ed25519 a ECDSA. Pravidlo knihovny je Public key only — soukromé klíče do ní nepatří.
Do Portálu patří pouze veřejný klíč — text začínající například ssh-ed25519
nebo ssh-rsa, obvykle ze souboru s příponou .pub. Soubor bez přípony
(například ~/.ssh/id_ed25519) nebo soubor .ppk z PuTTYgenu je soukromý klíč
a nesmí opustit váš počítač. Nikdo z TCPRO vás o něj nepožádá.
Vygenerování klíče
Pokud klíč ještě nemáte, vytvořte si jej na svém počítači. Příkaz je stejný v Linuxu, macOS i ve Windows PowerShellu:
ssh-keygen -t ed25519 -C "vas.email@firma.cz"
Průvodce se zeptá na umístění (potvrďte výchozí) a na přístupovou frázi. Frázi doporučujeme zadat — chrání klíč, kdyby se soubor dostal k někomu jinému.
Vzniknou dva soubory:
| Soubor | Co s ním |
|---|---|
~/.ssh/id_ed25519.pub | Veřejný klíč. Jeho obsah vložíte do Portálu. |
~/.ssh/id_ed25519 | Soukromý klíč. Zůstává na počítači. |
Obsah veřejného klíče vypíšete takto:
cat ~/.ssh/id_ed25519.pub
Ve Windows bez OpenSSH lze klíč vygenerovat v PuTTYgenu; veřejnou část pak zkopírujte z pole Public key for pasting into OpenSSH authorized_keys file.
ED25519 je kratší, rychlejší a bezpečný. RSA použijte jen tam, kde ED25519
nepodporuje protistrana; pak s délkou alespoň 4096 bitů
(ssh-keygen -t rsa -b 4096).
Přehled knihovny
Hlavní karta ukazuje počet klíčů v knihovně a pod ním:
| Údaj | Význam |
|---|---|
| AKTIVNÍ | Počet použitelných klíčů. |
| NASAZENÍ | Počet vazeb klíčů na servery. |
| POUŽITO | Počet klíčů, se kterými už proběhla aktivita. |
Boční panel Přístupový kontext uvádí vlastníka knihovny, počet klíčů, počet typů klíčů, počet serverů a pravidlo POLICY. Řádek Stav knihovny opakuje celkové počty.
Přidání klíče
-
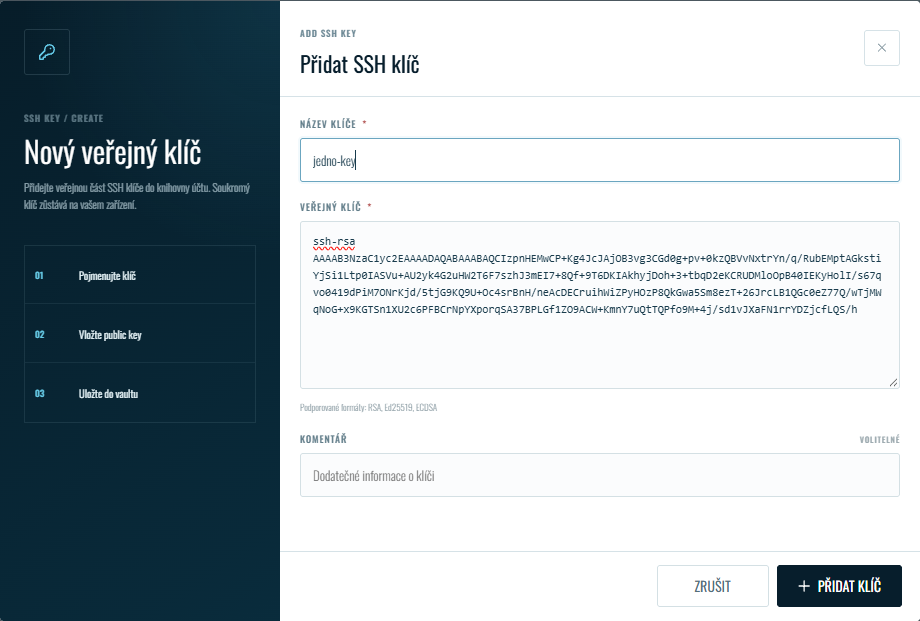
Vpravo nahoře klikněte na + PŘIDAT SSH KLÍČ.
-
Vyplňte formulář:
Pole Povinné Obsah NÁZEV KLÍČE ano Název, podle kterého klíč poznáte, například notebook-jan.VEŘEJNÝ KLÍČ ano Celý obsah souboru .pubna jednom řádku.KOMENTÁŘ ne Doplňující informace o klíči. -
Klikněte na + PŘIDAT KLÍČ.
Jak Portál reaguje na neplatný formát klíče a na klíč, který už v knihovně je. — ověřit s vývojem
Karta klíče
Uložené klíče jsou v sekci 02 Vaše SSH klíče; počet je vpravo v záhlaví sekce.
| Údaj | Význam |
|---|---|
| Typ a název | Například SSH KEY / RSA, jedno-key. |
| STATUS | Aktivní, pokud lze klíč použít. |
| FINGERPRINT | Otisk klíče SHA256:…. Porovnáte jím, že jde o stejný klíč jako na vašem počítači. |
| PŘIDÁNO | Datum a čas uložení. |
| NAPOSLEDY POUŽITO | Poslední použití, u nového klíče Bez aktivity. |
| SERVERY | Počet serverů, na které je klíč nasazený. |
Otisk klíče na svém počítači zjistíte příkazem:
ssh-keygen -lf ~/.ssh/id_ed25519.pub
Tlačítka na kartě:
| Tlačítko | Co dělá |
|---|---|
| Zobrazit veřejný klíč | Zobrazí celý text veřejného klíče. |
| Kopírovat | Zkopíruje veřejný klíč do schránky. |
| Smazat | Odstraní klíč z knihovny — viz níže. |
Smazání klíče
- Na kartě klíče klikněte na Smazat.
- Okno Smazat SSH klíč zobrazí název, typ, fingerprint a počet serverů, na které je klíč navázaný.
- Klikněte na SMAZAT KLÍČ.
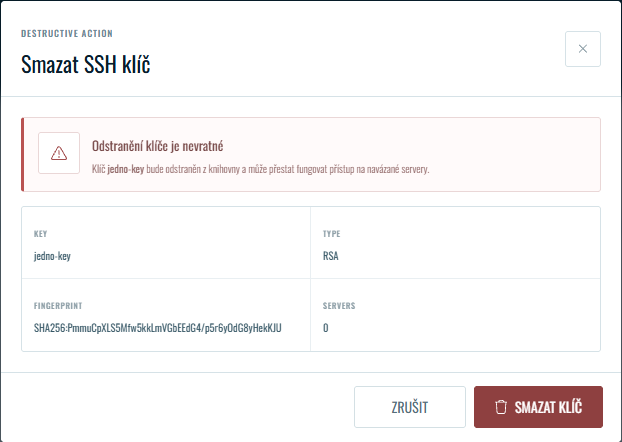
Klíč zmizí z knihovny a podle upozornění Portálu může přestat fungovat přístup na navázané servery. Před smazáním se ujistěte, že se na tyto servery dostanete jiným klíčem.
Zda smazání klíče z knihovny odebere klíč i ze serverů (soubor
authorized_keys), nebo jen přeruší vazbu v Portálu. — ověřit s vývojem
Použití klíče na serveru
Klíč z knihovny se nabízí v posledním kroku průvodce vytvořením serveru — viz Servery. V CloudPointu je navíc vlastní seznam klíčů projektu, do kterého lze klíč z knihovny naimportovat; postup je na stránce SSH klíče v CloudPointu.
Klíč přidaný do knihovny se na už běžící servery nepromítne. Na existující server je nutné jej doplnit ručně:
ssh-copy-id -i ~/.ssh/id_ed25519.pub uzivatel@ip-adresa
Přihlášení klíčem
ssh -i ~/.ssh/id_ed25519 ubuntu@213.134.21.9
Výchozí uživatelské jméno se liší podle operačního systému serveru —
u Ubuntu je to ubuntu, u Debianu debian, u Rocky Linuxu rocky.
Úplný seznam je u obrazů.
Řešení problémů
Server odmítá klíč a chce heslo
Ověřte, že se připojujete se správným soukromým klíčem a správným uživatelským jménem. Podrobný výpis ukáže, který klíč SSH klient nabídl:
ssh -v -i ~/.ssh/id_ed25519 ubuntu@ip-adresa
Chyba „UNPROTECTED PRIVATE KEY FILE"
Soukromý klíč má příliš volná práva. V Linuxu a macOS:
chmod 600 ~/.ssh/id_ed25519
Ztratil jsem soukromý klíč
Klíč nelze obnovit. Vygenerujte nový pár, vložte veřejnou část do knihovny a na existující servery ji doplňte přes konzoli v detailu serveru.